Vos écouteurs Bluetooth pourraient être utilisés pour vous espionner
Des chercheurs ont identifié des vulnérabilités dans les puces Bluetooth de 29 appareils audio de grandes marques. Ces failles permettraient à des pirates informatiques d'écouter les conversations des utilisateurs ou d'accéder à leurs données personnelles.
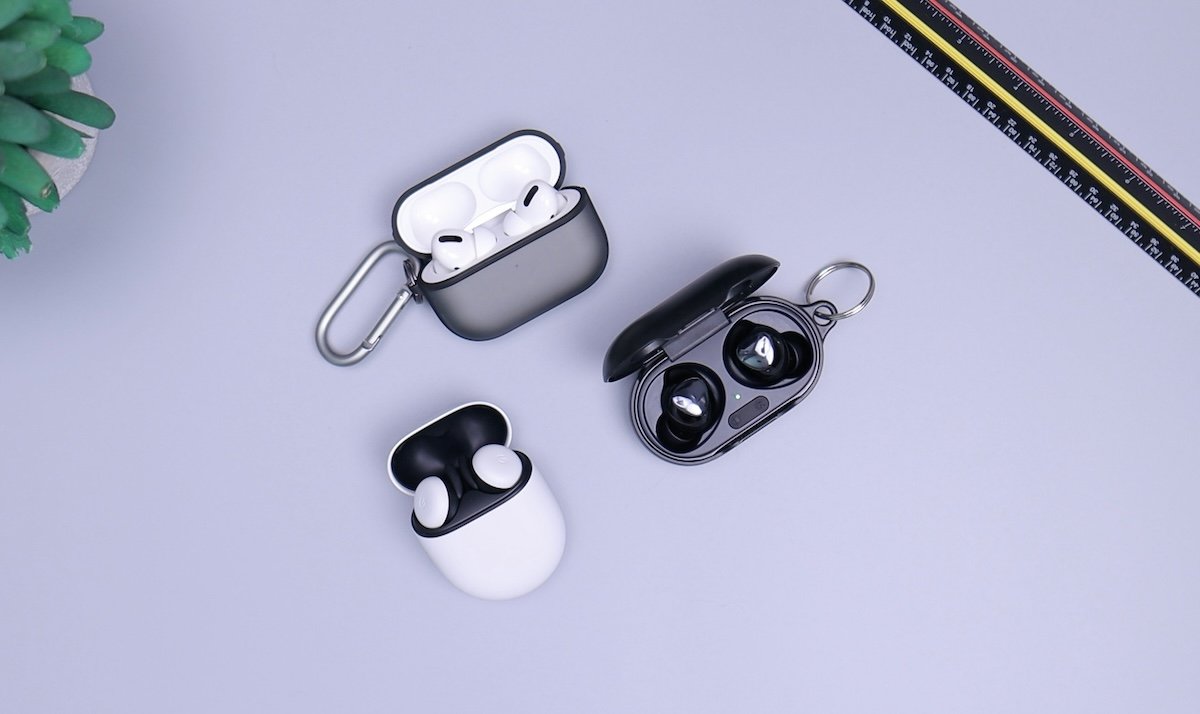
Internet n'est pas la seule porte d'entrée pour les pirates informatiques. D'autres gadgets tech peuvent également s'avérer sensibles à des attaques, notamment certains des plus courants : nos écouteurs sans fil. La technologie Bluetooth peut en effet présenter des vulnérabilités qui, bien que souvent complexes à exploiter, sont susceptibles d'avoir de graves conséquences pour les utilisateurs qui en sont victimes.
Pour exemple, les experts de l'entreprise de cybersécurité ERNW viennent de révéler trois vulnérabilités concernant des appareils des marques Sony, Bose, JBL, Marshall, Jabra ou encore Beyerdynamic. La liste des produits touchés comprend des écouteurs sans fil, des casques, des enceintes et des micros. Ces appareils utilisent tous des puces fournies par Airoha, largement répandues dans l'industrie audio.
Des attaques complexes à mettre en œuvre
Grâce à ces failles, les chercheurs ont développé un code qui leur a, notamment, permis de lire les titres des morceaux diffusés sur des écouteurs ciblés. Plus inquiétant encore, ils ont réussi à détourner la connexion entre un téléphone et un casque Bluetooth pour passer des appels téléphoniques.
Les pirates pourraient par ailleurs récupérer l'historique des appels et les contacts stockés, écouter les conversations en cours ou les sons environnants captés par le téléphone et les micros des casques Bluetooth. Dans le pire des scénarios, les pirates pourraient réécrire le micrologiciel des appareils vulnérables pour exécuter du code malveillant à distance sur le smartphone.
Malgré ces risques, les chercheurs soulignent que ces attaques restent complexes à mettre en œuvre. L'exploitation de ces failles nécessite en effet une proximité physique avec la victime et des compétences techniques avancées. Elles viseraient donc principalement des cibles de grande valeur comme des personnalités politiques, des chefs d'entreprises ou encore des journalistes, à qui il est de toute façon déjà déconseillé d'utiliser ce type d'appareil Bluetooth.
Airoha a publié une mise à jour de son kit de développement incluant les correctifs nécessaires, que les fabricants ont commencé à développer et à déployer sur leurs produits. Cependant, plus de la moitié des produits concernés n'avaient pas encore reçu cette mise à jour récente au moment de la divulgation des failles.
Source : ENRW
publié le , Maxence Glineur de Humanoid